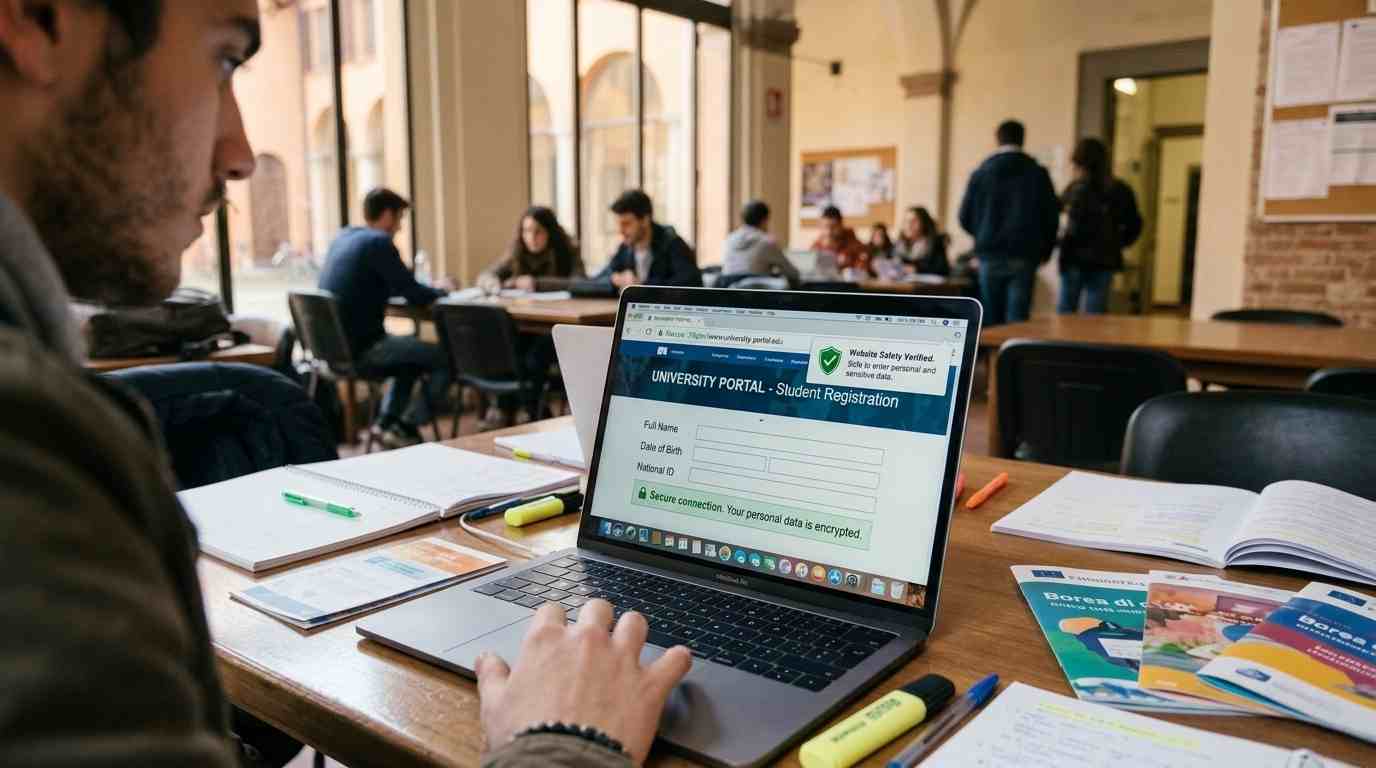
Inserire nome, email, password, numero di telefono o dati di pagamento su un sito significa affidare informazioni personali a un soggetto che potrebbe conservarle e utilizzarle. Prima di compilare un modulo conviene quindi verificare alcuni segnali di affidabilità, senza basarsi soltanto sull’aspetto professionale della pagina o sulla presenza di un logo conosciuto.
Perché l’aspetto di un sito non basta per valutarne l’affidabilità
Un sito poco affidabile può essere graficamente curato, veloce e apparentemente professionale. Template pronti, immagini di qualità e strumenti per la creazione di pagine web consentono oggi di costruire interfacce convincenti anche senza grandi investimenti. Una buona grafica non dimostra quindi chi gestisce realmente il servizio.
Lo stesso vale per loghi, testimonianze e badge inseriti nella pagina. Possono rappresentare elementi autentici, ma possono anche essere semplici immagini. L’affidabilità nasce dall’insieme di più verifiche coerenti: dominio, connessione, identità del gestore, privacy, reputazione e comportamento richiesto all’utente.
Prima di fornire informazioni personali è utile adottare un principio semplice: più sensibili sono i dati richiesti, maggiore deve essere il livello di controllo. Per iscriversi a una newsletter può essere sufficiente un indirizzo email; per inviare documenti, credenziali o dati bancari è opportuno effettuare verifiche molto più attente.
Controllare con attenzione l’indirizzo del sito
La barra degli indirizzi del browser è uno dei primi punti da osservare. Il dominio deve corrispondere realmente al servizio che si intende utilizzare. Differenze di una lettera, trattini insoliti, parole aggiunte o estensioni inattese possono indicare una pagina imitativa.
Un indirizzo come esempio.com e uno come esempio-accesso-sicuro.net possono presentare la stessa grafica, ma appartengono a domini completamente differenti. Anche sostituzioni poco visibili, come una lettera con un numero simile, possono essere utilizzate per confondere chi legge velocemente.
Quando si riceve un collegamento attraverso email, SMS o messaggistica, è preferibile non fidarsi automaticamente del testo visualizzato. L’indirizzo effettivo a cui porta il collegamento può essere diverso. Se si tratta di banca, assicurazione, servizio pubblico o piattaforma conosciuta, digitare manualmente il dominio ufficiale nel browser riduce questo rischio.
Attenzione anche ai sottodomini
Gli indirizzi web possono essere lunghi e contenere diversi elementi. In questi casi è importante identificare quale sia il dominio principale realmente utilizzato. Una parola conosciuta inserita all’inizio dell’indirizzo non significa necessariamente che la pagina appartenga a quell’azienda.
Per esempio, un indirizzo costruito come banca.esempio-sconosciuto.com appartiene al dominio esempio-sconosciuto.com, non a un ipotetico sito banca.com. Leggere l’URL da destra verso sinistra può aiutare a individuare più facilmente il dominio effettivo.
HTTPS è necessario, ma non garantisce che il sito sia affidabile
Prima di trasmettere dati personali è importante che la connessione utilizzi HTTPS. La connessione cifrata protegge le informazioni durante il trasferimento tra browser e server, riducendo il rischio che vengano lette durante la comunicazione.
Tuttavia, HTTPS non certifica automaticamente la buona fede di chi gestisce il sito. Anche una pagina creata con finalità fraudolente può utilizzare una connessione cifrata. Il lucchetto del browser indica una connessione protetta, non la reputazione del proprietario.
Se il browser mostra un avviso relativo a un certificato non valido o a una connessione non sicura, è prudente evitare di inserire password, numeri di carta, documenti o altre informazioni riservate. Ignorare deliberatamente questi avvisi elimina una delle protezioni messe a disposizione dal browser.
Verificare chi gestisce realmente il sito
Un portale che richiede dati personali dovrebbe rendere comprensibile chi lo gestisce. Ragione sociale, indirizzo, email, telefono e altri riferimenti verificabili sono particolarmente importanti nei siti aziendali e negli e-commerce.
Queste informazioni si trovano generalmente nel footer, nella pagina dei contatti, nella sezione dedicata all’azienda o nei documenti legali. La semplice presenza di un indirizzo o di un numero di telefono, però, non basta: quando il servizio richiede pagamenti o dati sensibili è ragionevole controllare che i riferimenti siano coerenti.
Un indirizzo può essere cercato indipendentemente, un numero di telefono può essere confrontato con altre fonti e i dati societari possono essere verificati attraverso registri ufficiali quando disponibili. L’obiettivo è capire se dietro al sito esiste un soggetto identificabile, non soltanto una pagina Internet ben costruita.
Privacy policy: cosa controllare prima di accettare
Quando un sito raccoglie informazioni personali dovrebbe spiegare come vengono gestite. La privacy policy deve permettere di capire chi tratta i dati, per quale motivo e per quanto tempo, oltre a indicare i diritti dell’utente e le modalità per esercitarli.
Non è necessario analizzare ogni documento come un esperto legale. È però utile controllare che la pagina esista, che faccia riferimento al servizio utilizzato e che identifichi chiaramente il soggetto responsabile del trattamento.
Una privacy policy estremamente generica, copiata da un altro sito o contenente nomi aziendali differenti può rappresentare un segnale che merita ulteriori verifiche. Lo stesso vale quando un modulo raccoglie numerose informazioni senza spiegare perché siano necessarie.
Chiedersi se i dati richiesti sono davvero necessari
Un controllo spesso trascurato consiste nel valutare la proporzione tra servizio offerto e informazioni richieste. Un sito dovrebbe chiedere soltanto i dati necessari per svolgere la funzione prevista.
Se una pagina offre il download di una semplice guida gratuita ma richiede documento di identità, indirizzo completo, data di nascita e numero di telefono, è ragionevole domandarsi perché siano indispensabili tutte queste informazioni.
La stessa attenzione vale per le autorizzazioni richieste dalle applicazioni collegate al sito. Il funzionamento delle interfacce digitali può prevedere molte interazioni diverse, ma ogni richiesta di accesso dovrebbe avere una motivazione comprensibile rispetto al servizio utilizzato.
Controllare reputazione e presenza online
Quando non si conosce un sito è utile cercare il nome dell’azienda o del dominio fuori dalla piattaforma stessa. La reputazione deve essere verificata attraverso fonti indipendenti, non soltanto leggendo le recensioni pubblicate direttamente dal gestore.
Una ricerca può includere il nome del sito insieme a termini come “recensioni”, “problemi”, “truffa” o “phishing”. Non bisogna considerare automaticamente vera ogni testimonianza trovata online, ma eventuali segnalazioni ripetute e coerenti meritano attenzione.
Anche le recensioni molto positive devono essere interpretate con cautela. Testi quasi identici, pubblicati nello stesso periodo o privi di dettagli concreti possono essere meno significativi di commenti articolati che descrivono esperienze verificabili.
Diffidare da urgenza, pressione e offerte fuori mercato
Molte pagine cercano legittimamente di convincere l’utente a completare un acquisto, ma alcuni comportamenti meritano maggiore prudenza. Messaggi progettati per impedire di riflettere possono aumentare il rischio di una decisione sbagliata.
Contatori che scadono in pochi minuti, avvisi insistenti sulla disponibilità limitata, richieste di pagamento immediato o minacce di blocco dell’account dovrebbero spingere a verificare la situazione attraverso un canale indipendente.
Anche un prezzo enormemente inferiore rispetto a quello praticato da tutti gli altri operatori può rappresentare un campanello d’allarme. Un’offerta eccezionale deve poter essere spiegata in modo credibile, soprattutto quando riguarda prodotti costosi o marchi molto richiesti.
Valutare le modalità di pagamento disponibili
Negli acquisti online è utile osservare quali strumenti vengono accettati. Metodi di pagamento che prevedono sistemi di autenticazione e possibilità di contestazione offrono maggiori tutele rispetto a trasferimenti difficilmente reversibili.
Una richiesta insolita di effettuare il pagamento esclusivamente tramite bonifico verso un privato, criptovalute, buoni regalo o altri strumenti non coerenti con il tipo di attività dovrebbe essere valutata con particolare attenzione.
Anche qui il contesto conta. Un bonifico non indica automaticamente una truffa, così come l’accettazione delle carte non garantisce da sola la correttezza del venditore. La sicurezza deriva dalla combinazione di diversi segnali.
Controllare qualità dei contenuti e coerenza del sito
Errori grammaticali occasionali possono comparire in qualsiasi sito e non dimostrano nulla da soli. Una pagina piena di traduzioni incoerenti, sezioni incomplete, nomi aziendali differenti o collegamenti che portano a domini estranei può però suggerire una realizzazione frettolosa o poco trasparente.
È utile visitare più pagine prima di fornire dati: contatti, condizioni, privacy, informazioni sull’azienda e pagine relative al servizio. Un sito autentico tende ad avere una struttura coerente, mentre un progetto costruito velocemente per imitare un altro servizio può presentare incongruenze.
Gli aspetti tecnici che permettono ai siti di comunicare con servizi e server esterni possono essere molto complessi. Anche protocolli come quelli descritti nell’approfondimento su come funziona XML-RPC mostrano quanto sia articolato lo scambio di informazioni sul web. Per l’utente finale, però, il criterio principale resta limitare i dati forniti ai servizi realmente necessari.
Una checklist prima di inserire dati personali
Non esiste un singolo controllo capace di stabilire con certezza assoluta se un sito sia affidabile. Una breve sequenza di verifiche permette però di individuare molte anomalie evidenti prima di compilare un modulo o procedere con un pagamento.
Prima di continuare può essere utile controllare:
- che il dominio sia scritto correttamente;
- che la pagina utilizzi una connessione HTTPS valida;
- che il gestore del sito sia identificabile;
- che contatti e dati aziendali siano verificabili;
- che sia disponibile una privacy policy coerente;
- che i dati richiesti siano proporzionati al servizio;
- che non vi siano avvisi sospetti del browser;
- che la reputazione esterna non presenti anomalie evidenti;
- che le modalità di pagamento siano coerenti e riconoscibili;
- che il sito non faccia pressione per ottenere immediatamente dati o denaro.
Se diversi elementi non convincono, la scelta più prudente è interrompere la procedura e verificare attraverso un altro canale. Bastano pochi minuti di controllo per evitare di consegnare informazioni difficili da recuperare una volta trasmesse.
Quali dati richiedono maggiore attenzione
Non tutte le informazioni hanno lo stesso livello di sensibilità. Un indirizzo email può già essere utilizzato per spam o tentativi di phishing, ma credenziali, documenti e informazioni finanziarie richiedono protezioni ancora maggiori. Più un dato può essere utilizzato per identificare o impersonare una persona, maggiore deve essere la cautela.
| Dato richiesto | Livello di attenzione | Verifica consigliata |
|---|---|---|
| Medio | Controllare finalità e privacy | |
| Password | Alto | Verificare dominio e connessione |
| Telefono | Medio | Valutare se realmente necessario |
| Documento di identità | Molto alto | Verificare gestore e motivazione della richiesta |
| Dati della carta | Molto alto | Controllare dominio, pagamento e sicurezza della pagina |
| Credenziali bancarie | Molto alto | Accedere esclusivamente dal canale ufficiale |
È importante anche evitare di riutilizzare la stessa password su servizi differenti. Se una credenziale viene compromessa su un sito, il danno può estendersi agli altri account che utilizzano la medesima combinazione.
Cosa fare quando un sito genera dubbi
Se qualcosa non convince, non è necessario stabilire immediatamente se si tratti davvero di una truffa. È sufficiente sospendere l’inserimento dei dati fino a quando il dubbio non viene chiarito.
Si può cercare il sito ufficiale attraverso un motore di ricerca, contattare direttamente l’azienda tramite recapiti trovati indipendentemente, controllare il dominio o utilizzare strumenti di reputazione online. Nel caso di servizi finanziari o istituzionali, è preferibile utilizzare esclusivamente applicazioni e indirizzi ufficiali già conosciuti.
E se i dati sono già stati inseriti?
La risposta dipende dal tipo di informazione fornita. Se è stata comunicata una password utilizzata anche altrove, è opportuno modificarla immediatamente su tutti gli account interessati e attivare l’autenticazione a più fattori quando disponibile.
Se sono stati forniti dati di pagamento, è consigliabile controllare i movimenti e contattare tempestivamente l’istituto finanziario quando si sospetta un utilizzo fraudolento. In presenza di documenti personali o altri dati sensibili, può essere necessario rivolgersi anche alle autorità competenti.
Fidarsi del web senza rinunciare alla prudenza
Internet permette di acquistare, comunicare, lavorare e accedere a migliaia di servizi in pochi secondi. Utilizzarlo in sicurezza non significa considerare sospetto ogni sito, ma imparare a riconoscere gli elementi che meritano una verifica aggiuntiva.
Dominio corretto, connessione protetta, identità del gestore, informazioni legali coerenti, reputazione e proporzione dei dati richiesti costituiscono un buon sistema di controllo. Nessun elemento è decisivo da solo, ma l’insieme dei segnali permette di prendere decisioni molto più consapevoli prima di affidare informazioni personali a un servizio online.